

Intel 發現 AMD fTPM 嚴重漏洞 CVSS 高達 8.5 分, Ryzen 3000 至 9000 全中招!
BIOS 更新強迫症又双叒叕要發作惹~ XD
自從入手 AMD am4 主機板以後,
bios 更新期長達數年,
原來大家常說的 AMD YES! 再戰十年是真的.
這次故事的主人翁是
" CVE-2026-6726 與 CVE-2026-6727 "
漏洞編號,
找時間趕快補漏吧,
反正軟體灌再多也不會變重.
冷笑話來自於陰森購物台,
古早時代 PC 還在普及推廣階段,
傳統機械硬碟 HDD 灌再多軟體也不會變重.
同理可證,
刷 BIOS 亦然. XD
Update AM4 AGESA ComboV2 1.2.0.12
Fix AMD TPM Reference Code Errata ( CVE-2026-6726, CVE-2026-6727 ).
( 修復 AMD TPM 參考程式碼錯誤. )
只要刷機過程不要斷電就好了,
而數十年來更新了 n+1 次,
這次唯一遇到要 clean bios 設定.
起因是刷機成功以後,
bios 裡面的管理員密碼,
不明原因不能修改,
也就不能以管理員身份登入,
僅能以使用者權限開始改基礎設定,
沒有最高權限的話,
很多 bios 選項都無法動彈,
所以只能以清空預設值來作處理.
而懶得拔主機板電池的冰友,
主機板有 jump 可以使用一字螺絲起子從中接觸兩支針腳短路幾秒鐘,
就清空 bios 設定預設值了.
( 編按: 主機板使用手冊載明 CLR_CMOS ( 清除 CMOS 資料功能針腳 ). )
( 講古時間:
選用跳線帽 ( jumper ) 並不現實,
因為通常鄰近底下會有排線插座,
跳線帽難以手動插入促使其短路.
就算用手指對準勉強推入短路了,
幾秒鐘後還要挑戰拔除保持開路.
捙龜弄甕, 食飽換餓.
是故, 選用一字螺絲起子是最佳唯一解, 正所謂兵器一寸長一寸強! ^_^y )
( 更何況跳線帽只在古早年代或許有附贈,
現主時攏找無啊啦! XD )
( 電腦 PC 使用中絕對禁止操作短路, 否則會強制重開機!
也就是必須在關機無通電狀態下操作. )
冰友啊! 刷起來~ 刷一波吧! ^_^y
注:
AMD cpu 這幾年的 cpu 幾乎全中鏢,
有趣的是此波漏洞由 intel 同業舉報,
果然是 AMD 真愛. XD
★ 參考報導:
https://unikoshardware.com/2026/08/amd-ryzen-tpm-vulnerabilities.html
AMD 處理器驚爆 TPM 漏洞!官方緊急發佈 BIOS 更新 | UNIKO's Hardware
節錄:
"
根據 AMD 官方公佈的 CVE 細節,這次受影響的漏洞編號分別為 CVE-2026-6726 與 CVE-2026-6727,兩者的 CVSS 評分都高達 8 分以上,屬於高風險等級。簡單來說,如果駭客在取得本機高權限的情況下,利用特定惡意指令攻擊 fTPM 韌體,就有機會讀取到原本妥善儲存在 TPM 內部的敏感資料,甚至可能解密金鑰或影響整個 TPM 系統的穩定度。
"
嚇吧 wrote:
Intel 發現 AMD fTPM 嚴重漏洞 CVSS 高達 8.5 分, Ryzen 3000 至 9000 全中招! BIOS 更新強迫症又双叒叕要發作惹~ XD
BIOS 更新強迫症又双叒叕要發作惹~ XD
自從入手 AMD am4 主機板以後,
bios 更新期長達數年,
原來大家常說的 AMD YES! 再戰十年是真的.
這次故事的主人翁是
" CVE-2026-6726 與 CVE-2026-6727 "
漏洞編號,
找時間趕快補漏吧,
反正軟體灌再多也不會變重.
冷笑話來自於陰森購物台,
古早時代 PC 還在普及推廣階段,
傳統機械硬碟 HDD 灌再多軟體也不會變重.
同理可證,
刷 BIOS 亦然. XD
Update AM4 AGESA ComboV2 1.2.0.12
Fix AMD TPM Reference Code Errata ( CVE-2026-6726, CVE-2026-6727 ).
( 修復 AMD TPM 參考程式碼錯誤. )
只要刷機過程不要斷電就好了,
而數十年來更新了 n+1 次,
這次唯一遇到要 clean bios 設定.
起因是刷機成功以後,
bios 裡面的管理員密碼,
不明原因不能修改,
也就不能以管理員身份登入,
僅能以使用者權限開始改基礎設定,
沒有最高權限的話,
很多 bios 選項都無法動彈,
所以只能以清空預設值來作處理.
而懶得拔主機板電池的冰友,
主機板有 jump 可以短路幾秒鐘就清空 bios 設定預設值了.
冰友啊! 刷起來~ 刷一波吧! ^_^y
注:
AMD cpu 這幾年的 cpu 幾乎全中鏢,
有趣的是此波漏洞由 intel 同業舉報,
果然是 AMD 真愛. XD
★ 參考報導:
https://unikoshardware.com/2026/08/amd-ryzen-tpm-vulnerabilities.html
AMD 處理器驚爆 TPM 漏洞!官方緊急發佈 BIOS 更新 | UNIKO's Hardware
節錄:
"
根據 AMD 官方公佈的 CVE 細節,這次受影響的漏洞編號分別為 CVE-2026-6726 與 CVE-2026-6727,兩者的 CVSS 評分都高達 8 分以上,屬於高風險等級。簡單來說,如果駭客在取得本機高權限的情況下,利用特定惡意指令攻擊 fTPM 韌體,就有機會讀取到原本妥善儲存在 TPM 內部的敏感資料,甚至可能解密金鑰或影響整個 TPM 系統的穩定度。
雖然 我 是 Intel 粉 已 數 10 年,
但 Intel 挖 AMD 坑 這 不道德,

起碼 花錢 請 其它機構 公佈 比較 道德.
★★★ "我要留言" 不回, 只回 1 般回文. ★★★


嚇吧 wrote:
同業舉報
互相抓癢
超好笑~ XD
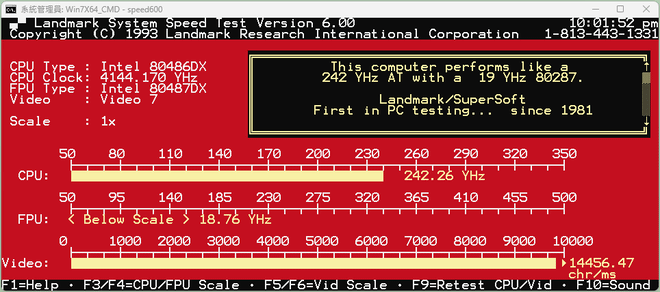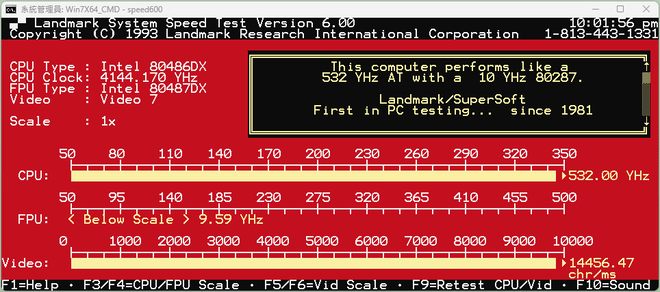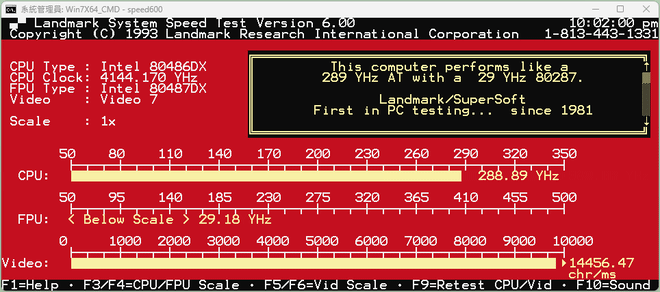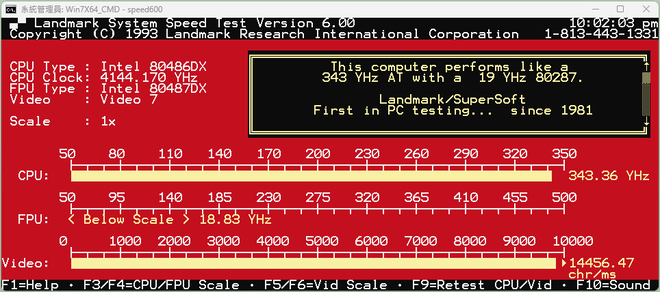
我 猜 不久後,
AMD 也來 同 1 招.
布袋戲 : 互相漏氣 求進步,
不久後 就能 看到 進步後 的 1 YHz CPU.
★★★ "我要留言" 不回, 只回 1 般回文. ★★★
















內文搜尋